OpenAiને હાલના સમયની સૌથી મોટી સાયબર સલામતી ક્ષતિ બતાવી
અમેરિકી રાષ્ટ્રીય સુરક્ષા સલાહકાર-FBI તથા યુરોપીયન એજન્સીઓનું એલર્ટઃ PHP@shell નામ અપાયુંઃ પ્રોગ્રામિંગ લેંગ્વેજમાં જ બે મોટી ક્ષતિ હોવાનું જાહેર
- Advertisement -
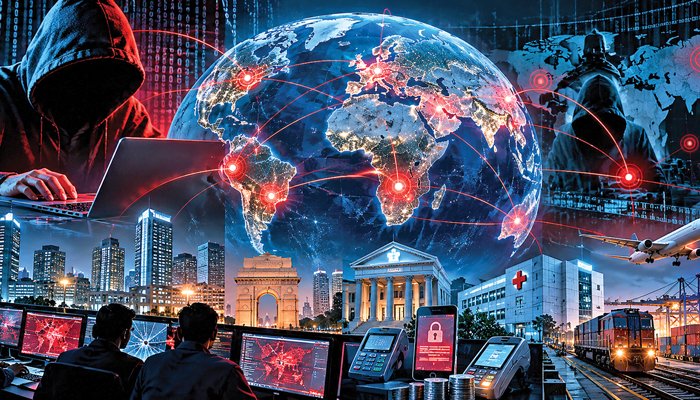
હાલમાં જ દેશની સૌથી મોટી સ્ટેટ બેન્ક ઓફ ઈન્ડીયાના સર્વર પર થયેલા સાયબર હુમલા બાદ હવે અમેરિકાની નેશનલ સિકયોરિટી એજન્સી (એનએસએ) તથા એફબીઆઈ અને સીઆઈએસએએ ભારત સહિત દુનિયાભરમાં સાયબર હુમલા સામે એલર્ટ જાહેર કર્યુ છે. ખાસ કરીને PHP પ્રોગ્રામીંગ લેંગ્વેજ કોર ફ્રેમવર્કમાં બે અત્યંત ગંભીર ખામીઓ (ઝીરો ડે વુલનેરાબિલીટીએસ) જોવા મળી છે અને તેને PHP@shell નામ આપવામાં આવ્યું છે. આ પ્રકારની મુખ્ય સુરક્ષા ખામીઓ મેનરી કરેકશન અને આઉટ ઓફ મેમરી હેન્ડલીંગ સાથે જોડાયેલી છે. આ પ્રકારની ક્ષતિઓ સર્વરમાં સાયબર જે જુની મેમરી કલીયર થઈ હોય તેને ફરી ઉપયોગ કરી શકે છે અને અત્યંત જોખમી સ્થિતિ બનાવે છે. હેકર્સ તેના માધ્યમથી આઈડી કે પાસવર્ડ વગર જ સર્વર પર રીમોટ-કોડ એક્ઝિક્યૂટ કરી શકે છે એટલે કે તમારા સર્વરમાં ઘુસવા માટે કોઈ મંજુરીની જરૂરી નથી. આ ખામી મુળ લેંગ્વેજ સ્ટ્રકચરની છે. આથી હુમલો કરનાર આવી વેબસાઈટ- યુઝર્સ ડેટાબેઈઝ ફાઈલ કે સર્વર પર કબ્જો કરી શકે છે. આ પ્રકારે હુમલાથી તે આઈટી ક્ષેત્રે ઓટોમેટેડ એઆઈ ટુલ દ્વારા આ લોપહોલ પકડાતા યુરોપીયન સંઘ, કેનેડા, ઓસ્ટ્રેલિયા સહિતના દેશોએ તેની સરકારી વેબસાઈટ સાવચેતી રૂપે તાત્કાલીક બંધ કરી દીધી છે.
જેમાં PHP ફાઉન્ડેશન દ્વારા જે સિકયોરિટી પંચ અપગ્રેડ કરવા અને આ મુદે જો તાત્કાલીક શકય ન હોય તો વેબસાઈટ કે ઈન્ટરનેટ તાત્કાલીક બંધ કરવા સલાહ અપાઈ છે તથા જે તે સર્વરને આઈસલેટ પણ કરી શકાશે. તમારી સલામતી સીસ્ટમથી ફાયરપોલમાં કોઈ અસામાન્ય રીકવેસ્ટ હોય તો તેને ફોલો નહી કરવા પણ સલાહ અપાઈ છે એટલું જ નહી. ફોનનું બ્લુટુથ બંધ રાખવા તથા સલામત સિવાય ઓપન વાઈ-ફાઈ સુવિધાનો ઉપયોગ નહી કરવા તથા તમારા ફોન- કોમ્પ્યુટર પર કોઈ અજાણી લીન્ક નહી ખોલવાની પણ સલાહ અપાઈ છે. ખાસ કરીને એપીકે કે એમટીએમએલ લીંક પર નહી જવા સલાહ અપાઈ છે. ઓપન એઆઈએ આ સાયબર હુમલાને હાલના સમયનો સૌથી વધુ અસર કરનાર સાયબર સિકયોરિટી મુદો હોવાનો દાવો કર્યો છે. આ ક્ષતિ એક દશકાથી કોઈના ધ્યાનમાં આવી ન હતી. લગભગ ૭૦% ઈન્ટરનેટ સેવા અસરગ્રસ્ત થઈ છે.